À l’hôtel, dans un train ou au café, le Wi-Fi gratuit est tentant. Mais puisque la plupart des sites utilisent déjà HTTPS, faut-il encore activer un VPN ? Dans certains cas, oui : surtout pour les applications qui travaillent en arrière-plan et pour réduire ce que le réseau local peut observer. Pas pour transformer une connexion risquée en bulle invulnérable.
Imaginez une arrivée tardive à l’hôtel. Le téléphone affiche « Hotel_Guest » et « Hotel-WiFi », deux noms tout aussi crédibles. Pendant que vous cherchez lequel est le bon, la messagerie et le stockage en ligne peuvent déjà tenter de se synchroniser. Le sujet est donc plus nuancé que « VPN obligatoire » ou « HTTPS suffit ».
HTTPS et VPN ne protègent pas le même trajet
HTTPS fait déjà une grande partie du travail
HTTPS chiffre la connexion entre votre navigateur et le site consulté. Lorsqu’il est correctement mis en œuvre, une personne présente sur le même réseau ne peut normalement pas lire le mot de passe saisi, le contenu d’un message ou la page précise affichée.
Il ne fait pas disparaître toute information technique. Selon la manière dont le DNS et la connexion sont configurés, le domaine contacté peut encore être visible ou déduit, tout comme les horaires, la durée et le volume des échanges. La Federal Trade Commission souligne que les Wi-Fi publics sont plus sûrs qu’autrefois grâce à la généralisation du chiffrement, sans pour autant faire d’un réseau inconnu un réseau de confiance.
Le VPN ajoute un tunnel jusqu’à son serveur
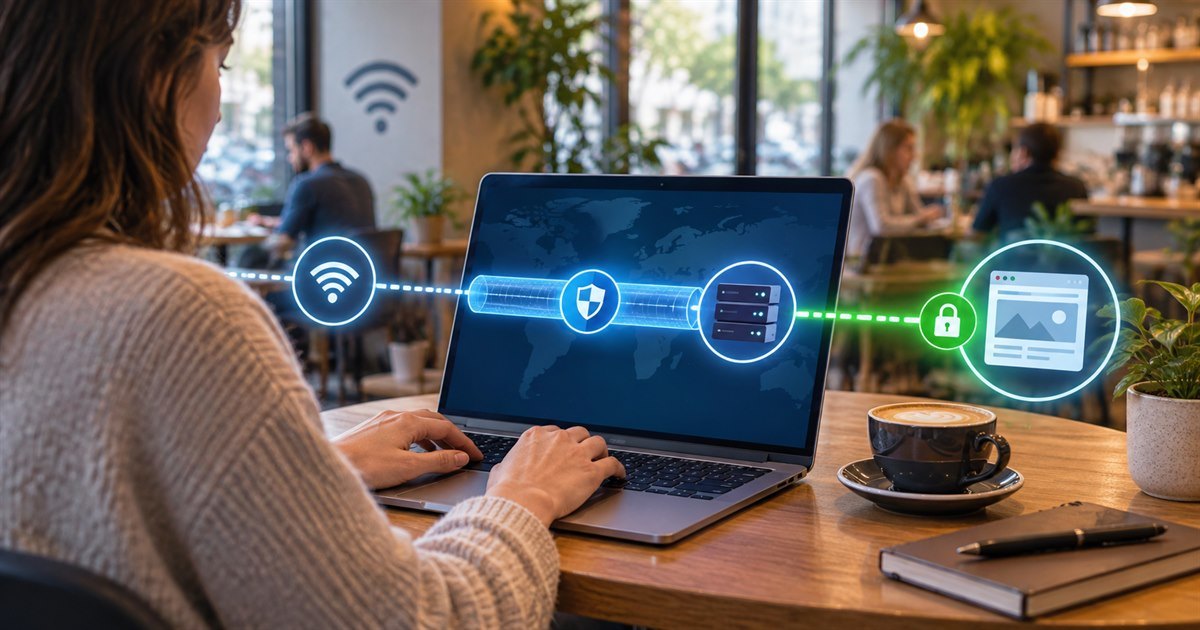
Un VPN crée un tunnel chiffré entre l’appareil et un serveur VPN. Sur cette première partie du trajet, le gestionnaire du point d’accès voit surtout une connexion vers ce serveur, ainsi que sa durée et son volume. Il ne voit normalement ni les destinations finales ni le contenu du trafic correctement acheminé dans le tunnel.
Avec une application VPN configurée en tunnel complet, cette protection ne s’arrête pas au navigateur. Elle peut aussi couvrir la messagerie, la synchronisation, le stockage en ligne et les outils professionnels. Une extension, elle, se limite généralement au navigateur dans lequel elle est installée. Notre comparaison entre extension VPN et application complète détaille précisément cette différence.
Le tunnel peut également éviter que les requêtes DNS partent directement vers le résolveur proposé par le Wi-Fi. Ce bénéfice dépend du logiciel, de ses réglages et de l’absence d’applications volontairement exclues.
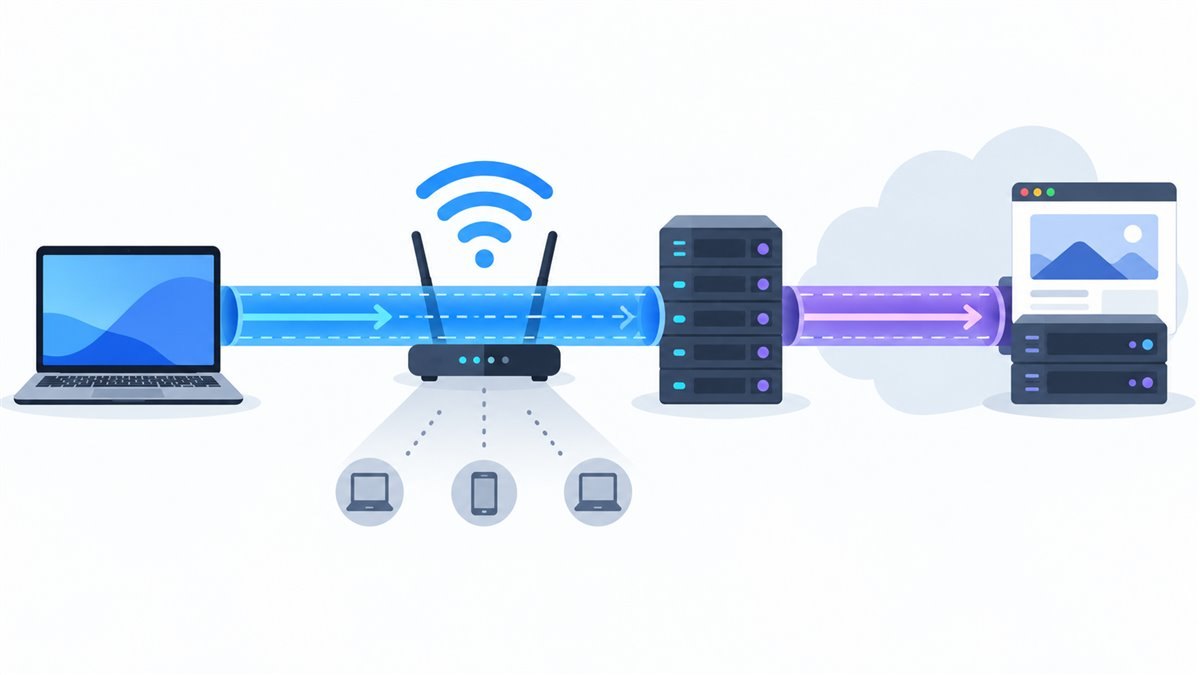
Qui peut encore voir quoi ?
Les regards ne disparaissent pas : ils changent de place. La bonne question n’est pas « suis-je invisible ? », mais « à qui mon trafic est-il visible, et sous quelle forme ? »
- Le gestionnaire du Wi-Fi voit que l’appareil communique avec un serveur VPN, ainsi que certaines métadonnées de connexion. Il ne voit normalement pas les destinations finales du trafic qui passe bien dans le tunnel.
- Le fournisseur VPN reçoit votre adresse IP lors de la connexion. Les données qu’il conserve ensuite dépendent de son architecture et de sa politique. Les échanges HTTPS restent chiffrés jusqu’aux sites concernés.
- Le site visité voit généralement l’adresse IP du serveur VPN. Cela ne l’empêche pas de vous reconnaître si vous vous connectez à votre compte, si des cookies sont présents ou si vous lui donnez d’autres informations.
Le VPN ne supprime donc pas l’intermédiaire de confiance : il le remplace. C’est pourquoi l’Electronic Frontier Foundation recommande d’évaluer soigneusement le fournisseur plutôt que de traiter le VPN comme un outil d’anonymat complet.
Dans quels cas un VPN reste-t-il utile ?
Quand le nom du réseau ne suffit pas
« Hotel_Guest », « Hotel-WiFi » ou « WiFi_Hotel » : aucun de ces noms ne prouve que le point d’accès appartient réellement au lieu. Le réflexe le plus simple consiste à demander le nom exact du réseau au personnel. C’est moins spectaculaire qu’un outil de cybersécurité, mais souvent plus utile.
Même lorsque le réseau est légitime, son portail peut réclamer une adresse électronique, un numéro de téléphone ou un consentement publicitaire sans que tout soit nécessaire à la fourniture d’Internet. Donnez le minimum d’informations et lisez les choix proposés avant de valider.
Quand plusieurs applications communiquent
Le navigateur n’est qu’une partie de l’activité réseau. Une application de messagerie peut relever le courrier, un espace cloud envoyer une photo et un outil professionnel renouveler sa session. Le chiffrement propre à ces services est difficile à vérifier d’un coup d’œil. Un tunnel couvrant l’appareil apporte alors une protection plus homogène sur la liaison locale.
Cette phrase comporte une condition importante : le trafic doit réellement passer dans le tunnel. Le partage de tunnel, ou split tunneling, peut laisser certaines applications en dehors. Ce n’est pas forcément une erreur, mais il faut savoir lesquelles.
Quand on veut limiter la visibilité du point d’accès
Un tunnel complet réduit les informations accessibles au gestionnaire du Wi-Fi sur les services utilisés. Cela peut compter dans un espace partagé, un lieu de passage ou un réseau administré par un tiers. La CNIL conseille de privilégier le réseau mobile pour les échanges sensibles et, lorsqu’un Wi-Fi public est nécessaire, de conserver HTTPS et d’utiliser un VPN.
Ce qu’un VPN ne résout pas
Le tunnel sécurise le transport des données ; il ne juge ni leur destination ni ce que vous décidez d’envoyer. Cette distinction évite plusieurs malentendus.
- Un faux site reste un faux site. Si vous lui confiez votre mot de passe, le VPN le transportera de façon sécurisée… jusqu’au fraudeur.
- Une pièce jointe infectée reste dangereuse. Le VPN n’est ni un antivirus ni un correctif pour un appareil qui n’est plus à jour.
- Votre identité ne disparaît pas. Un compte connecté, des cookies, l’empreinte du navigateur ou l’accès au GPS peuvent encore permettre de vous reconnaître.
- HTTPS reste indispensable. Après le serveur VPN, une connexion HTTP peut poursuivre son trajet sans chiffrement jusqu’au site.
- Les exceptions de routage comptent. Une application exclue du tunnel ou une coupure mal gérée peut reprendre la connexion normale.
N’ignorez jamais une alerte de certificat sous prétexte que le VPN est actif. HTTPS indique que la connexion vers le site est chiffrée et authentifiée ; cela ne prouve pas que le propriétaire de ce site est honnête.
Avant et après la connexion : les vérifications utiles
Inutile de transformer chaque passage dans un café en audit de sécurité. Quelques vérifications courtes couvrent l’essentiel.
Avant de partir
- Installez et configurez le VPN sur un réseau de confiance. L’aéroport n’est pas le meilleur endroit pour comparer des applications dans l’urgence.
- Mettez à jour le système, le navigateur et les applications. Les correctifs ferment des failles qu’un tunnel ne peut pas compenser.
- Désactivez la connexion automatique aux réseaux inconnus. Coupez aussi le partage de fichiers et la découverte réseau s’ils ne vous servent pas.
- Sur un appareil professionnel, suivez les règles de l’organisation. Un second VPN peut entrer en conflit avec l’outil imposé par l’employeur.
Au moment de la connexion
- Confirmez le nom exact du réseau. Ne choisissez pas simplement celui qui paraît le plus officiel dans la liste.
- Donnez le minimum d’informations au portail. Décochez les autorisations marketing inutiles.
- Attendez la fin du portail captif avant toute opération sensible. Certains réseaux imposent cette validation avant que le VPN puisse établir son tunnel.
- Vérifiez le périmètre du VPN. Si vous n’utilisez pas le partage de tunnel, assurez-vous qu’aucune application importante n’est exclue. Activez le blocage en cas de coupure si le service en propose un et si vous en comprenez le comportement.
- Conservez HTTPS et l’authentification multifacteur. Une adresse étrange ou une alerte de certificat doit interrompre l’opération.
- Pour une démarche particulièrement sensible, préférez le réseau mobile. Banque, documents confidentiels ou administration d’un serveur peuvent généralement attendre quelques minutes.
Après utilisation
- Demandez à l’appareil d’oublier le réseau. Il ne tentera pas de s’y reconnecter automatiquement lors d’un prochain passage.
- Coupez le Wi-Fi si vous n’en avez plus besoin. C’est plus simple que de laisser l’appareil rechercher des réseaux mémorisés.
- Ne changez pas tous vos mots de passe par réflexe. En revanche, si un service signale une connexion inconnue, ouvrez directement sa page de sécurité, fermez les sessions suspectes puis modifiez le mot de passe depuis un réseau de confiance.
Comment choisir le service auquel confier son trafic ?
Le « meilleur VPN » dans l’absolu n’existe pas. Avant de confier son trafic à un service, mieux vaut obtenir des réponses précises à quelques questions simples.
- Qui exploite réellement le service ? L’identité juridique, les coordonnées et les conditions d’utilisation sont-elles accessibles ?
- Quelles données sont conservées ? La politique précise-t-elle leur finalité, leur durée de conservation et leurs éventuels destinataires ?
- Les affirmations sont-elles vérifiables ? Un audit daté et public est plus informatif qu’une formule générale comme « sans journaux », même s’il ne garantit pas les pratiques futures.
- Le logiciel est-il suivi ? Recherchez des mises à jour régulières, une documentation technique et une procédure de signalement des failles.
- Comment le service se finance-t-il ? Gratuité et abonnement ne prouvent à eux seuls ni la fiabilité ni son absence ; l’important est que le modèle soit compréhensible.
Questions fréquentes
Un VPN est-il indispensable sur le Wi-Fi d’un hôtel ?
Non. HTTPS protège déjà le contenu de la plupart des échanges. Un VPN de confiance reste utile pour couvrir les applications de l’appareil et limiter les informations visibles par le réseau local. Pour une opération très sensible, le réseau mobile demeure souvent le choix le plus simple.
Peut-on consulter sa banque avec un VPN sur un Wi-Fi public ?
Le VPN et HTTPS réduisent le risque d’interception, mais ils n’éliminent ni le phishing ni le risque d’un appareil compromis. Si l’opération ne peut pas attendre, utilisez l’application officielle, vérifiez l’adresse, n’ignorez aucune alerte et activez l’authentification multifacteur.
Un VPN détecte-t-il un faux réseau Wi-Fi ?
Non. Il peut protéger le trafic après l’établissement du tunnel, mais il ne garantit pas que le point d’accès est légitime. Demandez le nom exact du réseau au personnel et méfiez-vous des portails qui réclament des informations excessives.
Alors, faut-il activer un VPN ?
Pour lire un site HTTPS dans une gare, il n’y a pas lieu de paniquer si aucun VPN n’est actif. Pour travailler sur un réseau inconnu, laisser plusieurs applications se synchroniser ou réduire la visibilité du gestionnaire du Wi-Fi, un VPN de confiance apporte en revanche une couche utile.
Le choix raisonnable dépend moins du lieu que de l’usage : HTTPS toujours, réseau mobile pour les opérations que vous préférez ne pas effectuer sur un Wi-Fi public, et VPN lorsque son périmètre et son fournisseur correspondent réellement au besoin.